

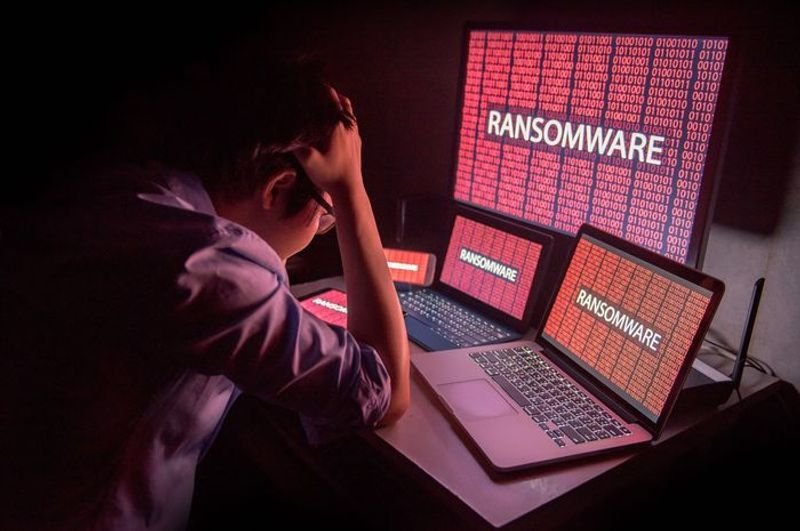
Jabodetabek.id – Malware yang menargetkan perangkat keras untuk mendapatkan informasi berharga pengguna seperti dokumen, gambar, basis data dan mengenkripsi semua yang ditemukannya lalu mengunci file tersebut disebut ransomware.
Kemudian guna memulihkan dan mengembalikan data, ransomware akan menampilkan pesan yang menuntut pembayaran.
Komputer Anda dapat dimasuki ransomware dengan berbagai cara semisal, mungkin mencolokkan flash drive yang terinfeksi atau mengunduh sesuatu dari situs web yang berbahaya.
Baca Juga: Hati-Hati! Windows 11 Palsu Beredar Berisi Malware Berbahaya
sumber infeksi ransomware yang paling umum adalah email dengan lampiran berbahaya atau tautan ke situs berbahaya.
Kemampuannya untuk menyebar ke seluruh perangkat di jaringan yang sama mungkin menjadi aspek yang paling tidak menyenangkan dari banyak program ransomware.
Perusahaan keamanan siber Kaspersky memberikan beberapa tips siber yang dapat membantu membentengi dari bahaya ransomware:
1. Selalu Membuat Back-up
Secara teratur selalu simpan file dan dokumen penting ke penyimpanan cloud dan ke hard drive eksternal.
Pastikan untuk mencadangkan dokumen penting terkini setiap beberapa hari atau bahkan setiap hari meski Anda dapat mencadangkan foto menjadi seminggu sekali atau bahkan setiap bulan.
Baca Juga: Menurut Survei Kaspersky, Terkait Karyawan Ada 3 Kekhawatiran Keamanan Siber Teratas pada Bisnis
Memiliki cadangan sebelum terjadi serangan merupakan tindakan paling tepat dalam mencegah ransomware, jadi jangan pernah menunda untuk membuat cadangan data penting.
Dengan kata sandi yang kuat dan otentikasi dua faktor lindungi akses ke penyimpanan cloud
2. Waspada terhadap pesan yang masuk
Lampiran email dan situs web yang terinfeksi adalah tempat persembunyian paling umum untuk Trojan ransomware.
Jadi perlakukan semua email dan pesan tak terduga sebagai sumber bahaya potensial. Apa yang ebuah pesan mencurigakan? Ini adalah area abu-abu yang membutuhkan pertimbangan dan penilaian cermat.
Pastikan Anda tahu siapa pengirimnya. Perlakukan konten, lampiran, dan tautan dalam email dari pengirim asing dengan sangat skeptis.
Ini juga berlaku untuk pesan di aplikasi perpesanan, jejaring sosial, dan forum online manapun.
Jika A. nda menerima tautan atau file mencurigakan dari seseorang yang Anda kenal, hubungi mereka melalui telepon atau dalam format lain, karena bisa jadi akun atau email mereka telah disusupi.
3. Hindari mengunjungi situs web mencurigakan
Tidak sebatas pada tautan dalam email saja, para pelaku kejahatan siber menggunakan serangkaian trik yang hebat untuk memanipulasi korban agar mengunduh malware.
Jika saat mengklik banner dan situs web tidak terduga muncul, atau layar meminta Anda mengunduh sesuatu, segera tutup halaman tersebut.
Skema tersebut sudah hampir dipastikan dapat menginfeksi perangkat Anda.
4. Perbarui perangkat lunak tepat waktu
Para pelaku kejahatan siber kerap mengeksploitasi kerentanan yang telah ditambal oleh pengembang unntuk menembus perangkat pengguna.
Siapa pun berada pada risiko tertentu jika tidak memperbarui perangkat lunak mereka secara teratur
Aktifkan pembaruan otomatis jika memungkinkan, dan periksa pembaruan secara teratur untuk aplikasi yang tidak diperbarui secara otomatis.
5. Instal solusi keamanan yang andal
Solusi keamanan modern dapat mengidentifikasi dan memblokir malware secara real-time. (Dari Berbagai Sumber).



Leave a Reply